# 【速報】【トマト鯖】OPしか使えないコマンドがOP無しでも実行できるバグが発見!
**URL:** https://forum.kaisaba.net/t/topic/2451
**Category:** ニュース
**Tags:** トマト鯖
**Created:** [2026 年 10 月 16 日午前 9:06 UTC](https://forum.kaisaba.net/t/topic/2451 "2026-10-16T09:06:10Z")
**Posts on this page:** 19
**Page:** 1
### Author:  [@bac0n](https://forum.kaisaba.net/u/bac0n)
#### Post date: [2026 年 10 月 16 日午前 9:06 UTC](https://forum.kaisaba.net/t/topic/2451/1 "2026-10-16T09:06:11Z")
なんと今日、OPしか使えないコマンドがOP無しでも実行できるバグが発見されました
トマトには伝えました
---
### Author:  [@sukukai](https://forum.kaisaba.net/u/sukukai)
#### Post date: [2026 年 10 月 16 日午前 9:31 UTC](https://forum.kaisaba.net/t/topic/2451/2 "2026-10-16T09:31:04Z")
ヤバすぎるw
---
### Author:  [@Tomato42830501](https://forum.kaisaba.net/u/Tomato42830501)
#### Post date: [2026 年 10 月 16 日午前 10:18 UTC](https://forum.kaisaba.net/t/topic/2451/4 "2026-10-16T10:18:14Z")
# Vulnerability Report #001
種類: RCE
仕組み: インベントリセレクターの副作用による
対策: 全てのAdvCmdsコマンドの実行を実行者の権限を引き継ぐようにする
状況: 変更のパッチの予定無し、プラグインの停止による一時対策
ステータス: 原因の特定済み、未修正
より迅速な対応のために: ホワイトハッカーや開発者は[Source Code](https://gitlab.bac0n.f5.si/tomato/tomatoserver-plugins)にてPRを作成いただきますとより速く対応できる可能性が上がります。
---
### Author:  [@Tomato42830501](https://forum.kaisaba.net/u/Tomato42830501)
#### Post date: [2026 年 10 月 16 日午後 12:24 UTC](https://forum.kaisaba.net/t/topic/2451/6 "2026-10-16T12:24:26Z")
# [Changed] Vulnerability Report #001 [#001]
修正ステータス: 修正パッチ[#001](https://gitlab.bac0n.f5.si/tomato/tomatoserver-plugins/-/merge_requests/1)の適用済み ( @bac0n が作った!!!!!!)
サーバーへの適用: 未完了
---
### Author:  [@bac0n](https://forum.kaisaba.net/u/bac0n)
#### Post date: [2026 年 10 月 16 日午後 12:36 UTC](https://forum.kaisaba.net/t/topic/2451/7 "2026-10-16T12:36:47Z")
一番危険な状態で草
---
### Author:  [@Tomato42830501](https://forum.kaisaba.net/u/Tomato42830501)
#### Post date: [2026 年 10 月 16 日午後 12:50 UTC](https://forum.kaisaba.net/t/topic/2451/8 "2026-10-16T12:50:21Z")
# [Changed] Vulnerability Report #001 [#002]
サーバーへの適用: 完了
レポートのステータス: クローズ
---
### Author:  [@bac0n](https://forum.kaisaba.net/u/bac0n)
#### Post date: [2026 年 10 月 16 日午後 12:52 UTC](https://forum.kaisaba.net/t/topic/2451/9 "2026-10-16T12:52:29Z")
おめでとう
---
### Author:  [@Tomato42830501](https://forum.kaisaba.net/u/Tomato42830501)
#### Post date: [2026 年 10 月 16 日午後 12:52 UTC](https://forum.kaisaba.net/t/topic/2451/10 "2026-10-16T12:52:49Z")
レポートから3時間で修正されましたね
---
### Author:  [@bac0n](https://forum.kaisaba.net/u/bac0n)
#### Post date: [2026 年 10 月 16 日午後 12:53 UTC](https://forum.kaisaba.net/t/topic/2451/11 "2026-10-16T12:53:06Z")
直ったらしいので使えた時のコマンドを紹介するよ
/say inventory={} %{cmd::\>say はろー\<}%
say はろー のところを好きなものにできます
---
### Author:  [@Tomato42830501](https://forum.kaisaba.net/u/Tomato42830501)
#### Post date: [2026 年 10 月 16 日午後 12:53 UTC](https://forum.kaisaba.net/t/topic/2451/12 "2026-10-16T12:53:28Z")
ちょっとやってみて
これで動いたら怖いよ
---
### Author:  [@bac0n](https://forum.kaisaba.net/u/bac0n)
#### Post date: [2026 年 10 月 16 日午後 12:53 UTC](https://forum.kaisaba.net/t/topic/2451/13 "2026-10-16T12:53:44Z")
argonにかかってる
---
### Author:  [@Tomato42830501](https://forum.kaisaba.net/u/Tomato42830501)
#### Post date: [2026 年 10 月 16 日午後 1:05 UTC](https://forum.kaisaba.net/t/topic/2451/14 "2026-10-16T13:05:13Z")
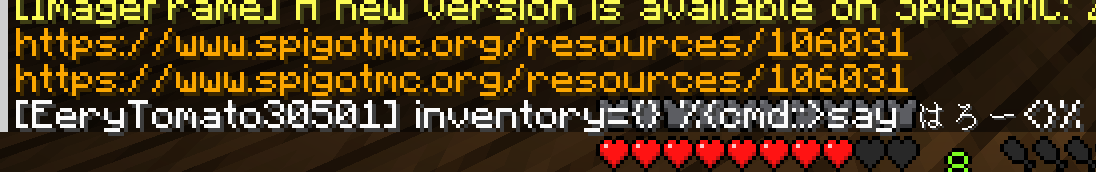
シャー
---
### Author:  [@bac0n](https://forum.kaisaba.net/u/bac0n)
#### Post date: [2026 年 10 月 16 日午後 1:05 UTC](https://forum.kaisaba.net/t/topic/2451/15 "2026-10-16T13:05:26Z")

~~残念ながら~~ 修正されました
---
### Author:  [@Tomato42830501](https://forum.kaisaba.net/u/Tomato42830501)
#### Post date: [2026 年 10 月 16 日午後 1:07 UTC](https://forum.kaisaba.net/t/topic/2451/16 "2026-10-16T13:07:22Z")
貴方のサーバーに前のRCE対応プラグイン入れますよ
---
### Author:  [@bac0n](https://forum.kaisaba.net/u/bac0n)
#### Post date: [2026 年 10 月 16 日午後 1:26 UTC](https://forum.kaisaba.net/t/topic/2451/17 "2026-10-16T13:26:57Z")
やめてくれー
---
### Author:  [@Tomato42830501](https://forum.kaisaba.net/u/Tomato42830501)
#### Post date: [2026 年 10 月 16 日午後 2:05 UTC](https://forum.kaisaba.net/t/topic/2451/18 "2026-10-16T14:05:19Z")
てかよくよく思ったらこのコマンド実行の構文placeholder\_runなんだよな
でもAIがそれを脆弱性として出してきて無いどころか遠回りなことを言ってきてるってことはそれは脆弱性じゃない…?
* * *
なぜインベントリセレクターだもplaceholder\_runをrceで実行できるんだ?
---
### Author:  [@Tomato42830501](https://forum.kaisaba.net/u/Tomato42830501)
#### Post date: [2026 年 10 月 16 日午後 11:51 UTC](https://forum.kaisaba.net/t/topic/2451/19 "2026-10-16T23:51:54Z")
```auto
提示された `AdvCmds` のソースコードを見る限り、重要なのは `placeholder_run` 自体がコマンドを実行できるかどうかと、通常のコマンドに含まれるプレースホルダーが、どのタイミングで評価されるかを分けて考えることです。
結論からいうと、`%{cmd::> コマンド <}%` は、ソースコード上でコマンドを実行する処理につながっています。一方、`inventory={}` は、それ自体がコマンド実行機能を持つわけではありません。両者が同じ処理経路で組み合わさることによって、意図しないコマンド実行が発生する可能性があります。
## 1. `placeholder_run` 単体でコマンド実行できるのか?
はい。ソースコード上では、`placeholder_run` 自体にコマンド実行につながる処理があります。
該当箇所は次の部分です(1456〜1459行目)。
\`\`\`
"placeholder_run" -> {
val finalCmd = processPlaceholders(sender, argsStr)
dispatchProcessedCommand(sender, finalCmd)
}
\`\`\`
処理の流れは次のとおりです。
1. `processPlaceholders()` で引数内のプレースホルダーを評価する。
2. その結果を `finalCmd` に格納する。
3. `dispatchProcessedCommand()` でコマンドを実行する。
さらに、`processPlaceholders()` には、次の処理があります(1292〜1298行目)。
\`\`\`
inner.startsWith("cmd::>") && inner.endsWith("<") -> {
val cmd = inner.substring(6, inner.length - 1)
.replace("\\<", "<")
.replace("\\>", ">")
.replace("\\\\", "\\")
captureConsoleOutput(cmd)
}
\`\`\`
ここでは、`cmd::>` で始まり `<` で終わるプレースホルダーを検出すると、その内部の文字列をコマンドとして `captureConsoleOutput()` に渡しています。
そして `captureConsoleOutput()` は、752〜754行目で次の処理を行います。
\`\`\`
if (!handleAdvancedCmd(sender, cleanCmd)) {
Bukkit.dispatchCommand(sender, cleanCmd)
}
\`\`\`
AdvCmds 独自コマンドでなければ、Bukkit のコマンド実行機能に渡されます。
つまり、`placeholder_run` は単なる文字列置換機能ではなく、内部にコマンド実行機能を持つということです。
## 2. それなら、なぜ `inventory={}` が関係するのか?
ここが今回の問題の核心です。
`placeholder_run` を使った場合、`processPlaceholders()` が呼び出されます。しかし、このソースコードでは、プレイヤーやコンソールが入力した通常のコマンドについても、特定の文字列が含まれていれば `processPlaceholders()` が呼び出されます。
該当箇所は、1645行目以降の `advCmdListener` です。
プレイヤーのコマンドについては、次の処理があります。
\`\`\`
@EventHandler(priority = EventPriority.LOWEST)
fun onPlayerCommand(event: PlayerCommandPreprocessEvent) {
val raw = event.message.removePrefix("/")
if (!raw.contains("inventory={")) return
event.isCancelled = true
try {
for (cmd in expandInventorySelectors(
event.player,
processPlaceholders(event.player, raw)
)) {
dispatchProcessedCommand(event.player, cmd)
}
} catch (e: Throwable) {
event.player.sendMessage(
"§c[AdvCMD] inventory selector の解析エラー: ${e.message}"
)
}
}
\`\`\`
重要なのは、次の条件です。
\`\`\`
if (!raw.contains("inventory={")) return
\`\`\`
これは、入力されたコマンドに `inventory={` という文字列が含まれているかどうかを判定しています。
実際に有効なインベントリセレクターであるかどうかは、この段階では検証していません。
そして、その文字列が含まれていれば、次の順序で処理します。
1. 入力されたコマンドをキャンセルする。
2. `processPlaceholders()` を実行する。
3. `expandInventorySelectors()` を実行する。
4. 生成されたコマンドを `dispatchProcessedCommand()` で実行する。
コンソール用の `onConsoleCommand()` にも、ほぼ同じ構造があります(1660行目以降)。
## 3. 提示されたコマンドで何が起こるのか?
質問にある構文は、次のものです。
\`\`\`
/say inventory={} %{cmd::> コマンド <}%
\`\`\`
このコマンドを、コードの処理順序に沿って考えます。
| 段階 | 処理 |
| -- | -------------------------------------------- |
| 1 | コマンドに `inventory={` が含まれているため、イベントリスナーが反応する |
| 2 | `processPlaceholders()` が呼び出される |
| 3 | `%{cmd::> コマンド <}%` が評価され、内部のコマンドが実行される |
| 4 | `expandInventorySelectors()` が呼び出される |
| 5 | 最終的なコマンドが `dispatchProcessedCommand()` に渡される |
ここで特に重要なのは、3番目の処理が、インベントリセレクターの展開よりも先に実行されることです。
また、`expandInventorySelectors()` 内の `findInventorySelector()` は、実際には `@e[` から始まるセレクターを探します(1165〜1175行目)。
そのため、質問の `inventory={}` は、必ずしも有効なセレクターとして認識される必要がありません。イベントリスナーの判定を通過させ、プレースホルダー評価を発生させるだけで、問題の処理経路に入ってしまいます。
なお、`inventory={}` が文字列として存在するだけでイベントリスナーが反応することと、インベントリセレクターとして正しく解析されることは、別の話です。
## 4. なぜ `placeholder_run` が有効化されたように見えるのか?
実際には、`placeholder_run` が有効化されているわけではありません。
通常のコマンド入力にも、`placeholder_run` と同じ `processPlaceholders()` 関数を適用してしまっているのが原因です。
両者の違いを整理すると、次のようになります。
通常の `placeholder_run`
\`\`\`
placeholder_run
↓
processPlaceholders()
↓
dispatchProcessedCommand()
\`\`\`
インベントリ文字列を含む通常のコマンド
\`\`\`
プレイヤーのコマンド入力
↓
PlayerCommandPreprocessEvent
↓
inventory={ の文字列判定
↓
processPlaceholders()
↓
expandInventorySelectors()
↓
dispatchProcessedCommand()
\`\`\`
つまり、インベントリセレクターの処理を追加した際に、プレイヤーが入力したコマンド全体を、プレースホルダー評価関数に渡しているわけです。
この設計では、通常の `/say` などのコマンドに含まれる文字列も、AdvCmds の特殊なプレースホルダーとして評価され得ます。
## 5. 根本的な修正方針
このコードを修正するなら、次の点が重要です。
- 入力されたすべてのコマンドに対して、無条件に `processPlaceholders()` を適用しない。
- インベントリセレクターの存在を、単なる `inventory={` という文字列ではなく、構文として検証する。
- セレクター処理とプレースホルダー評価の責務を分離する。
- `%{cmd::>...<}%` のような任意のコマンド実行機能について、利用権限と実行可能な入力を制限する。
ただし、最後の点は特に重要です。`processPlaceholders()` が任意の入力を評価する設計のままであれば、イベントリスナーだけを修正しても、`placeholder_run` などの別の入口から同じ問題が発生する可能性があります。
まとめると、今回の問題は、インベントリセレクターそのものがコマンド実行能力を獲得することではありません。インベントリ文字列を検出するイベントリスナーが、通常のコマンドに対しても、コマンド実行機能を持つプレースホルダー評価を先に実行してしまうことが問題です。
なお、ここで確認できるのは、提示されたコードにおける Minecraft サーバーコマンドの実行経路です。これだけで OS 上の任意コード実行(OS レベルの RCE)まで成立すると断定することはできません。
```
By ChatGPT
---
### Author:  [@bac0n](https://forum.kaisaba.net/u/bac0n)
#### Post date: [2026 年 10 月 18 日午前 1:37 UTC](https://forum.kaisaba.net/t/topic/2451/20 "2026-10-18T01:37:12Z")
マイクラってマルチプレイできてコマンドを実行できるので
実質どんな状況でもRCEができます
---
### Author:  [@Tomato42830501](https://forum.kaisaba.net/u/Tomato42830501)
#### Post date: [2026 年 10 月 18 日午前 1:43 UTC](https://forum.kaisaba.net/t/topic/2451/21 "2026-10-18T01:43:12Z")
そんなこと言ったらsshもそうじゃないか